WordPress 7.1.4: Wichtiges Sicherheitsupdate schließt mehrere Schwachstellen
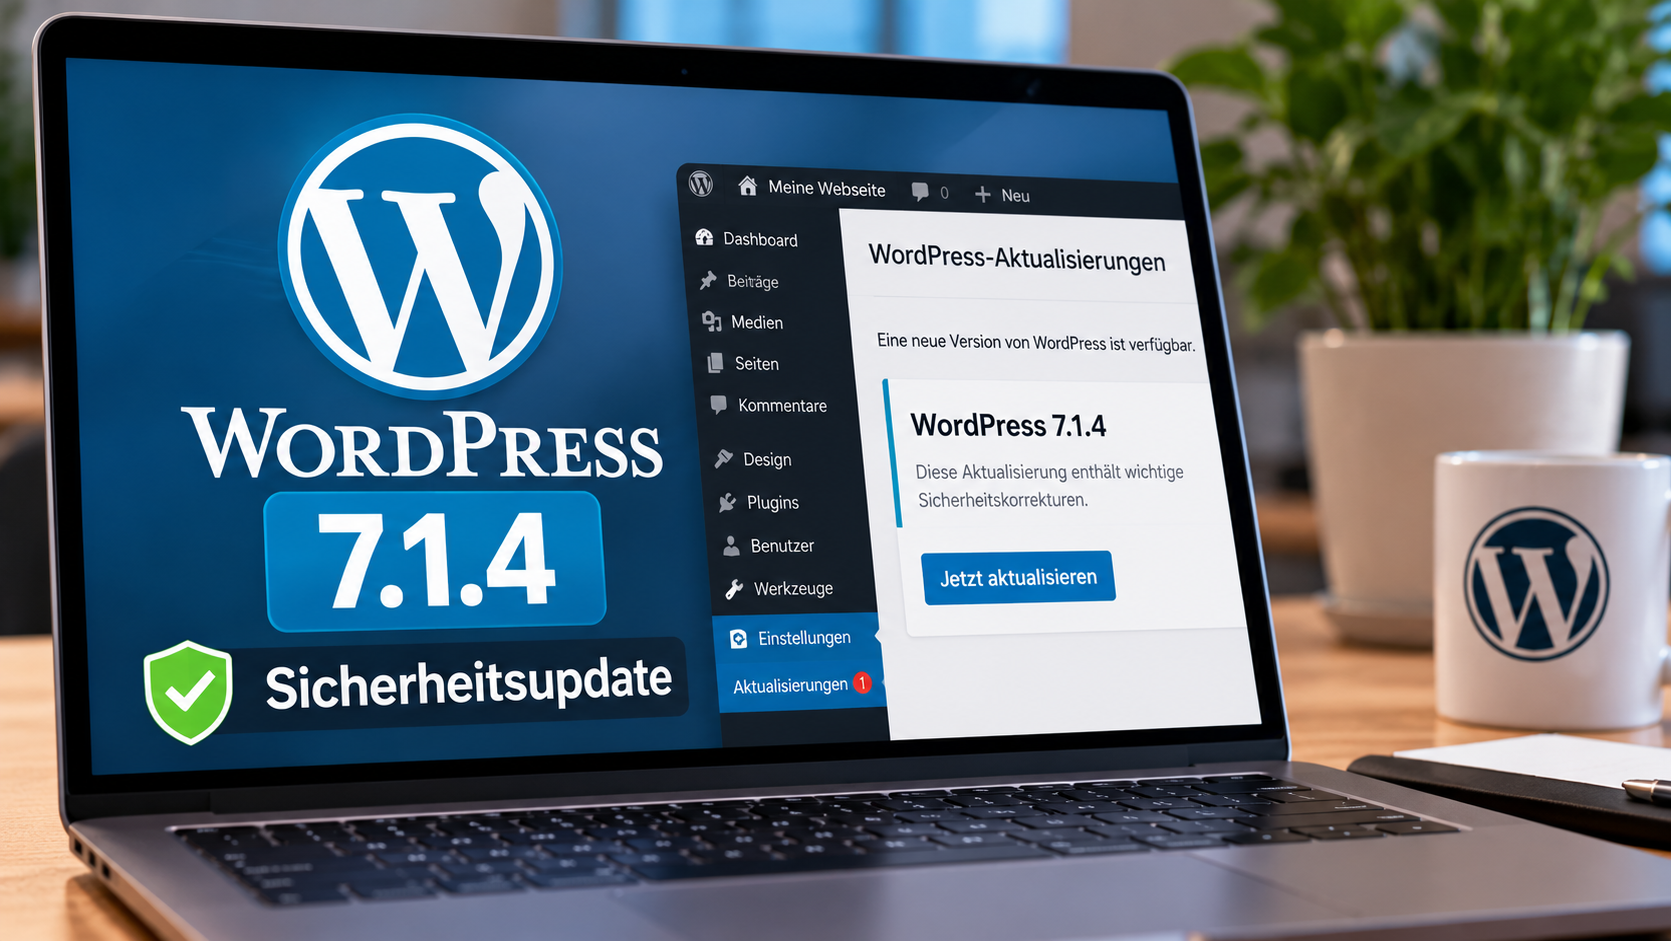
Für das beliebte Content-Management-System WordPress steht ein neues Sicherheitsupdate bereit. Am 28. Oktober 2026 wurde WordPress 7.1.4 veröffentlicht. Die neue Version behebt zahlreiche Sicherheitslücken, darunter mehrere Cross-Site-Scripting-Schwachstellen und eine besonders kritische Sicherheitslücke im Aktualisierungsprozess.
Das WordPress-Sicherheitsteam empfiehlt allen Website-Betreibern, das Update möglichst umgehend zu installieren.
Welche Sicherheitslücken wurden geschlossen?
Mit WordPress 7.1.4 werden mehrere Schwachstellen in unterschiedlichen Bereichen des Systems beseitigt. Einige davon könnten unter bestimmten Voraussetzungen von Angreifern ausgenutzt werden.
Zu den wichtigsten Sicherheitskorrekturen gehören:
Remote Code Execution (RCE): Eine Schwachstelle im WordPress-Aktualisierungsprozess konnte unter bestimmten Bedingungen die Ausführung von fremdem Programmcode während eines Updates ermöglichen.
Cross-Site-Scripting (XSS): Speziell manipulierte Block-Inhalte konnten dazu führen, dass schädlicher JavaScript-Code gespeichert und später ausgeführt wird.
Datenschutzanfragen: Fehlerhaft verarbeitete Anfragen zur Löschung personenbezogener Daten konnten gespeicherte XSS-Angriffe ermöglichen.
Interactivity API: Mehrere XSS-Schwachstellen sowie eine Denial-of-Service-Schwachstelle wurden behoben.
Customizer: Eine Sicherheitslücke bei der selektiven Aktualisierung von Vorschauinhalten konnte ebenfalls für XSS-Angriffe ausgenutzt werden.
Kategorien- und Medienblöcke: Sicherheitsprobleme in verschiedenen WordPress-Blöcken, darunter Bild-, Playlist- und Kategorienblöcke, wurden beseitigt.
Benutzernamen: Speziell manipulierte Anmeldenamen konnten unter bestimmten Umständen gespeicherte XSS-Angriffe auslösen.
Vertrauliche Inhalte: Nicht veröffentlichte Customizer-Änderungen konnten ohne Anmeldung entdeckt werden. Außerdem konnten bestimmte privilegierte Nutzer Notizen lesen, obwohl sie keine Berechtigung zur Bearbeitung des zugehörigen Beitrags besaßen.
Zusätzlich wurden die mit WordPress ausgelieferten Stammzertifikate aktualisiert, nachdem Zertifikate des Anbieters eMudhra widerrufen worden waren.
Besonders kritisch: Schwachstelle im Update-Prozess
Eine der schwerwiegendsten Sicherheitskorrekturen betrifft den Aktualisierungsmechanismus von WordPress.
Durch eine Schwachstelle konnte es während eines bestimmten Zeitfensters bei einer Aktualisierung unter entsprechenden Voraussetzungen zur Ausführung von fremdem Programmcode kommen.
Solche Schwachstellen werden als Remote Code Execution bezeichnet.
Sie gelten als besonders gefährlich, da Angreifer bei erfolgreicher Ausnutzung möglicherweise Schadcode auf einem betroffenen System ausführen können.
Die Sicherheitslücke wurde vom Sicherheitsforscher Umut Bayram gemeldet.
Mit WordPress 7.1.4 wurde das Problem behoben.
Was bedeutet Cross-Site-Scripting?
Mehrere der geschlossenen Sicherheitslücken betreffen sogenanntes Cross-Site-Scripting, kurz XSS.
Dabei können Angreifer unter bestimmten Bedingungen schädlichen JavaScript-Code in Webseiten einschleusen.
Besonders problematisch ist gespeichertes XSS. Der manipulierte Code wird dauerhaft in einem Inhalt abgelegt und kann beim späteren Aufrufen der betroffenen Seite ausgeführt werden.
Je nach Schwachstelle und Berechtigungen könnte ein solcher Angriff beispielsweise dazu verwendet werden, Benutzeraktionen zu manipulieren oder vertrauliche Informationen abzugreifen.
Das Sicherheitsupdate beseitigt verschiedene dieser Probleme in WordPress.
So installiert ihr WordPress 7.1.4
Wer eine eigene WordPress-Webseite betreibt, sollte prüfen, ob die neue Version bereits installiert wurde.
Die Aktualisierung funktioniert folgendermaßen:
Meldet euch im Administrationsbereich eurer WordPress-Webseite an.
Öffnet im linken Menü den Bereich Dashboard → Aktualisierungen.
Überprüft, ob WordPress 7.1.4 verfügbar ist.
Erstellt nach Möglichkeit vor dem Update eine vollständige Datensicherung.
Klickt auf „Jetzt aktualisieren“.
Wartet, bis die Installation abgeschlossen ist.
Überprüft anschließend, ob eure Webseite weiterhin fehlerfrei funktioniert.
Wer automatische Hintergrundaktualisierungen aktiviert hat, muss möglicherweise nichts weiter unternehmen. Die Aktualisierung kann dann automatisch durchgeführt werden.
Trotzdem lohnt sich eine kurze Kontrolle im WordPress-Dashboard.
Auch ältere WordPress-Versionen erhalten Sicherheitskorrekturen
Die Sicherheitskorrekturen sollen nicht ausschließlich für WordPress 7.1.4 bereitgestellt werden.
Laut WordPress werden die entsprechenden Änderungen auch auf ältere Versionszweige bis zurück zu WordPress 4.7 übertragen, sofern diese für Sicherheitskorrekturen vorgesehen sind.
Die Bereitstellung dieser Aktualisierungen erfolgt schrittweise.
Allerdings weist das WordPress-Team darauf hin, dass grundsätzlich nur die neueste Version aktiv unterstützt wird.
Daher empfiehlt es sich, möglichst eine aktuelle WordPress-Version einzusetzen.
WordPress 7.2 erscheint voraussichtlich im Dezember
Neben dem Sicherheitsupdate gibt es bereits einen Ausblick auf die nächste größere WordPress-Version.
WordPress 7.2 soll nach derzeitiger Planung am 8. Dezember 2026 erscheinen.
Die dritte Beta-Version von WordPress 7.2 wurde ebenfalls veröffentlicht und enthält bereits die jeweils anwendbaren Sicherheitskorrekturen aus WordPress 7.1.4.
Bis zur endgültigen Veröffentlichung können sich allerdings noch Änderungen ergeben.
Fazit: WordPress 7.1.4 sollte schnell installiert werden
Mit WordPress 7.1.4 schließen die Entwickler zahlreiche Sicherheitslücken, die verschiedene Bereiche des Content-Management-Systems betreffen.
Besonders die Schwachstelle im Aktualisierungsprozess und die verschiedenen gespeicherten XSS-Probleme zeigen, wie wichtig regelmäßige Sicherheitsupdates sind.
Wer WordPress verwendet, sollte deshalb nicht unnötig lange mit der Installation warten.
Quelle: WordPress.org – WordPress 7.1.4 vom 28. Oktober 2026